Protección de datos para pymes y autónomos: guía completa del RGPD
Si tienes clientes, proveedores, empleados o un formulario de contacto, probablemente trates datos personales. Descubre qué exige la normativa, qué documentos necesitas y cómo organizarlo en tu negocio.
¿Es obligatoria la protección de datos para una pyme o un autónomo?
Sí, cuando el negocio trata datos personales dentro del ámbito de aplicación de la normativa. El RGPD se aplica con independencia del tamaño de la empresa. Las obligaciones concretas dependen de qué datos se utilizan, para qué, con quién se comparten y qué riesgos presentan los tratamientos.
Un dato personal es información que identifica o permite identificar a una persona física: su nombre, correo electrónico, teléfono, dirección, identificador online o datos de salud, entre otros. Los datos de una sociedad mercantil no son, por sí solos, datos personales, pero los datos de una persona de contacto sí pueden serlo.
Un autónomo
Guarda los teléfonos de clientes, prepara presupuestos o gestiona facturas con datos personales.
Una pyme
Gestiona empleados, currículums, contactos comerciales, proveedores y usuarios de su web.
Un ecommerce
Recoge direcciones de entrega, pedidos, datos de contacto y preferencias de comunicación.
Las 8 obligaciones de protección de datos que debes revisar
No existe un único documento que garantice el cumplimiento. La responsabilidad proactiva exige adoptar medidas apropiadas y poder demostrarlo.
Identificar tratamientos y finalidades
Haz inventario de los datos de clientes, empleados, contactos y proveedores. Indica para qué se utilizan, quién accede y cuánto tiempo se conservan.
Determinar una base jurídica
Cada finalidad necesita una base válida: contrato, obligación legal, consentimiento, interés legítimo u otra prevista en el artículo 6 del RGPD. El consentimiento no siempre es necesario ni adecuado.
Informar con claridad
Facilita la información exigida por los artículos 13 y 14 del RGPD: responsable, finalidades, base jurídica, destinatarios, conservación y derechos, entre otros extremos aplicables.
Documentar los tratamientos
Prepara el registro de actividades cuando sea exigible. La excepción para organizaciones de menos de 250 personas tiene límites importantes y no equivale a una exención general.
Revisar proveedores
Si una gestoría, servicio cloud u otro proveedor trata datos por tu cuenta, determina su función y formaliza el contrato de encargo del artículo 28 cuando corresponda.
Aplicar seguridad proporcional al riesgo
Controla accesos, contraseñas, copias de seguridad, actualizaciones y confidencialidad. Las medidas se eligen según el riesgo, no mediante una lista universal.
Atender derechos y brechas
Organiza las solicitudes de acceso, rectificación o supresión y otros derechos. Documenta las brechas y evalúa si procede notificarlas a la autoridad y a las personas afectadas.
Evaluar obligaciones adicionales
Algunas actividades requieren una evaluación de impacto, designar un delegado de protección de datos o adoptar salvaguardas para transferencias internacionales. No son obligaciones universales.
Para empezar con una secuencia más sencilla, consulta también RGPD en 3 pasos.
¿Qué documentos de protección de datos necesita una empresa?
Depende de sus tratamientos. Esta tabla reúne los documentos y procedimientos habituales y distingue los supuestos condicionados.
| Documento o procedimiento | Para qué sirve | Cuándo revisarlo |
|---|---|---|
| Información de privacidad | Explicar a las personas cómo se tratan sus datos. | Cuando se recogen datos y cuando cambian los tratamientos. |
| Registro de actividades | Documentar finalidades, categorías de datos y otros elementos. | Según el artículo 30 y sus excepciones limitadas. |
| Contratos de encargo | Regular a proveedores que tratan datos por cuenta del negocio. | Cuando exista una relación responsable-encargado. |
| Análisis de riesgos y medidas | Justificar la protección aplicada y su proporcionalidad. | Según los riesgos y cuando cambian las condiciones. |
| Procedimiento de derechos y brechas | Gestionar solicitudes e incidentes con trazabilidad. | Desde el inicio y durante toda la actividad. |
| Evaluación de impacto | Evaluar tratamientos susceptibles de entrañar alto riesgo. | Solo cuando resulte exigible conforme al artículo 35. |
¿Cómo se aplica el RGPD según tu actividad?
Pedidos, clientes y marketing
Distingue los datos necesarios para tramitar compras de los que utilizas para enviar promociones. Revisa pasarelas de pago, plataformas de ecommerce y herramientas de email.
Presupuestos y facturas
Identifica la información que necesitas para prestar el servicio, cumplir obligaciones fiscales y conservar justificantes durante los plazos aplicables.
Nóminas, selección y control de accesos
Revisa las finalidades laborales, el acceso a expedientes, la información a candidatos y la relación con asesorías y aplicaciones de recursos humanos.
Información especialmente sensible
Los datos de salud son categorías especiales y exigen una base del artículo 9, además de las demás condiciones aplicables. Puede ser necesario un análisis especializado.
Si trabajas por cuenta propia, profundiza en RGPD para autónomos.
¿Qué has revisado ya?
Marca las comprobaciones que hayas realizado para organizar tus próximos pasos. El progreso solo se calcula en esta página: no se envían tus respuestas.
Lista orientativa. Completarla no acredita el cumplimiento legal ni sustituye una evaluación de riesgos.
Cómo organizar la protección de datos con Signo
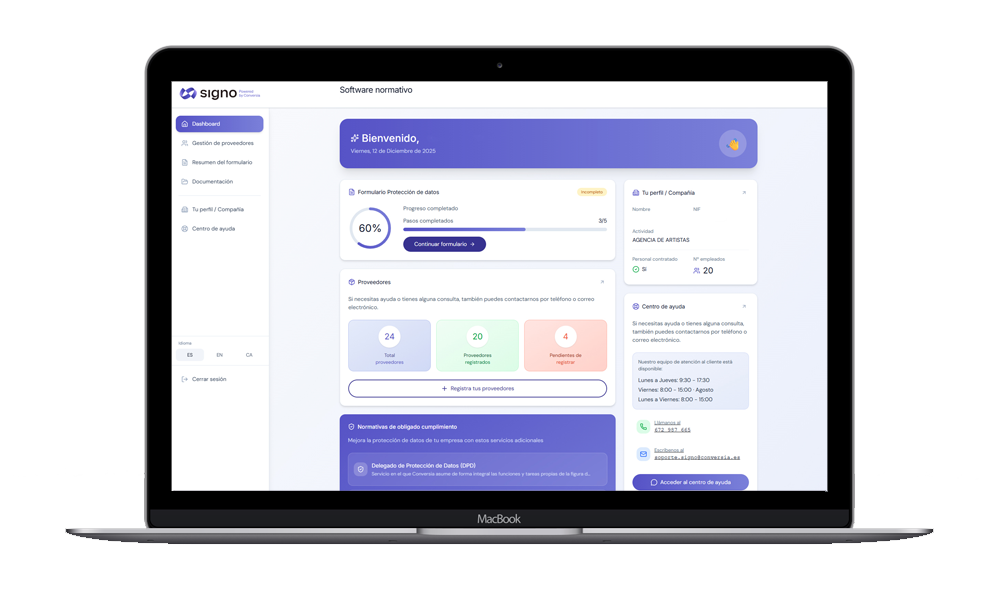
Signo es el software de protección de datos desarrollado por Conversia para ayudar a pymes y autónomos a gestionar la documentación y las tareas del RGPD mediante un proceso guiado. La información que facilites y la implantación efectiva de las medidas siguen siendo esenciales.
Un panel para centralizar tu gestión
Consulta el estado de tu documentación, los pasos pendientes y los elementos de seguimiento desde un entorno online.
- Proceso de adaptación guiado.
- Documentación organizada.
- Seguimiento de tareas y actualizaciones.
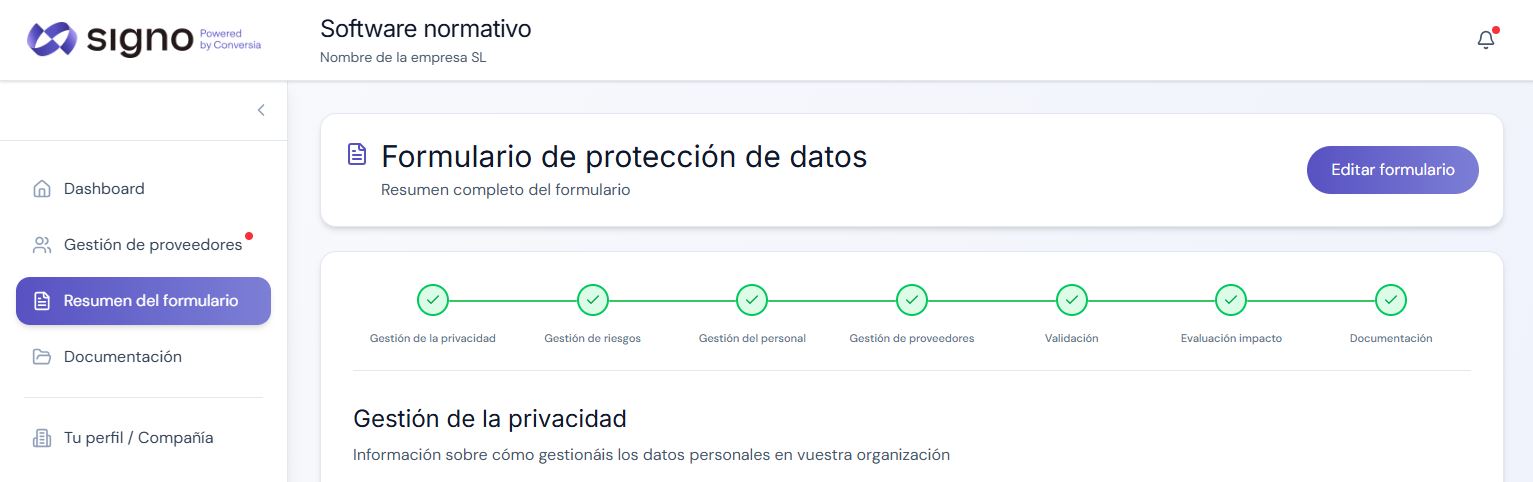
Información adaptada a tu actividad
Un formulario guiado te ayuda a describir tu negocio y sus tratamientos, evitando partir de documentos genéricos desconectados de la realidad.
Revisa siempre que las respuestas reflejen correctamente tus procesos.
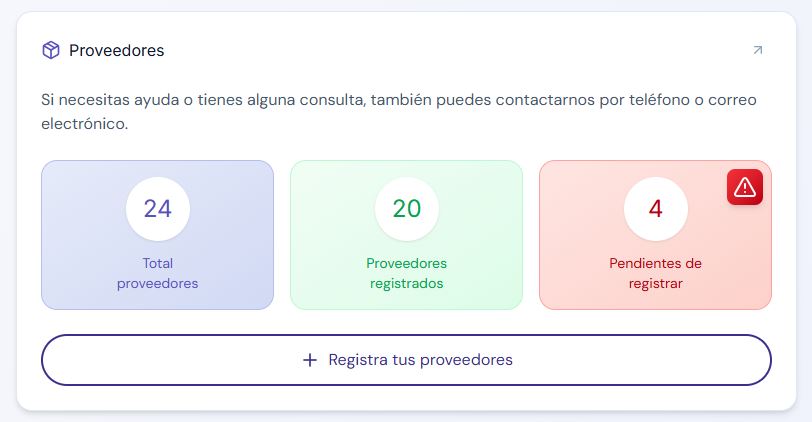
Proveedores y contratos, más ordenados
La gestión de proveedores es importante cuando terceros acceden a datos personales. Signo ayuda a organizar la documentación vinculada a estas relaciones.
Antes de formalizar un encargo, comprueba el papel real de cada proveedor y las condiciones del servicio.
Guías relacionadas para resolver dudas concretas
Gestiona la protección de datos con más claridad
Signo te ayuda a organizar las tareas y documentos de tu negocio con un proceso guiado, acceso online y soporte especializado. Desde 80 € al año + IVA, según las condiciones comerciales vigentes.
Resolvemos tus dudas
Respuestas directas sobre las obligaciones más habituales de pymes y autónomos.
¿Un autónomo sin empleados debe cumplir el RGPD?
Sí, si trata datos personales en su actividad profesional y el tratamiento está dentro del ámbito de aplicación de la normativa. No es necesario tener empleados para que se aplique.
¿Es obligatorio tener un registro de actividades de tratamiento?
El artículo 30 del RGPD prevé una excepción limitada para organizaciones de menos de 250 personas, pero no se aplica, entre otros supuestos, si el tratamiento no es ocasional, puede entrañar riesgos o incluye determinadas categorías de datos. Muchos negocios realizan tratamientos habituales, por lo que deben revisar su obligación concreta.
¿Siempre tengo que pedir consentimiento?
No. El consentimiento es una de las bases jurídicas posibles. Para gestionar un pedido puede resultar aplicable la ejecución de un contrato, y para determinadas obligaciones fiscales, una obligación legal. Cada finalidad debe analizarse por separado.
¿Qué ocurre si un proveedor accede a datos de clientes?
Debes identificar si actúa como encargado del tratamiento, responsable independiente o en otra condición. Si es encargado, normalmente necesitarás un contrato conforme al artículo 28 del RGPD.
¿Cuánto tiempo tengo para responder a una solicitud de derechos?
Con carácter general, debes responder sin dilación indebida y, como máximo, en un mes desde la recepción. En determinados casos puede ampliarse otros dos meses, informando de ello en el plazo inicial.
¿Tengo que notificar cualquier brecha de seguridad?
Debes documentar las brechas de datos personales. La notificación a la autoridad es necesaria salvo que sea improbable que entrañe un riesgo para los derechos y libertades de las personas. Cuando proceda, el plazo general es de 72 horas desde que se tenga constancia. La comunicación a afectados depende de la existencia de alto riesgo y de las excepciones aplicables.
¿Necesito un delegado de protección de datos?
No todas las pymes ni todos los autónomos deben designarlo. Depende de los supuestos del artículo 37 del RGPD y de la normativa española, entre otros factores.
¿Un software garantiza por sí solo el cumplimiento?
No. Puede facilitar documentación, organización y seguimiento, pero el cumplimiento exige que los datos aportados sean correctos y que se implanten las medidas adecuadas a la actividad y a sus riesgos.
Información contrastada
Guía informativa revisada en octubre de 2026. La aplicación concreta de las obligaciones depende de las circunstancias de cada tratamiento.